

Güvenlik firması S21sec, ikinci Akıllı Telefon Kötü Amaçlı Yazılım Raporunu yayınladı. Ana sonucu açık: Kullanıcılar hala "telefon" değil, bir PC ile aynı tehditlere maruz kalan bir cep bilgisayarı taşıdığımızın tam olarak farkında değiller . Platformlar açısından bakıldığında, iOS'un belirli dönemlerde daha fazla belgelenmiş güvenlik açığına sahip olmasına rağmen, saldırganların ölçek ve dağıtım modeli nedeniyle Android için kötü amaçlı yazılım oluşturmaya odaklanması şaşırtıcı .
Rapor, inkar edilemez bir gerçekle başlıyor: Akıllı telefon sayısı kontrolsüz bir şekilde artıyor . Ve bu artış, daha önce bilgisayarlar için virüs, Truva atı, solucan, botnet ve diğer kötü amaçlı yazılımlar tasarlayanları cezbediyor . Bugün, mobil cihazlar için kötü amaçlı yazılım oluşturmak, bilgisayarlara saldırmakla aynı parayı ve şöhreti getirebilir , üstelik bir avantajı da var: Telefon, kimlik, finans, sosyal yaşam ve iş için merkezi iletişim noktasıdır.
Ancak biz kullanıcılar, gerçekte arama yapabilen mini bir bilgisayar taşıdığımız halde hala bir telefonumuz olduğunu düşünüyoruz . S21sec için insan faktörü , güvenlik zincirindeki en zayıf halka olmaya devam ediyor: kolaylık genellikle en iyi uygulamaların önüne geçiyor ve dolandırıcılık da işte bu noktada gelişiyor.
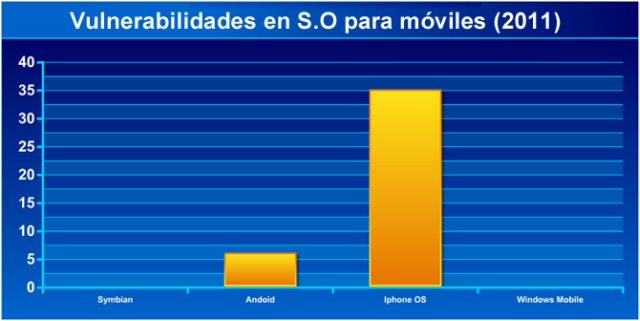
Rapor, platform bazında bazı yanlış inanışları çürütüyor. iOS, doğası gereği Android'den daha güvenli değil . Aslında, analiz edilen dönemlerden birinde, iOS'ta 35 ciddi güvenlik açığı keşfedilirken, Android'de sadece 6 güvenlik açığı bulundu . Bu kusurlar, suçluların iPhone veya iPad'ler için kötü amaçlı yazılım oluşturmak üzere güvenlik açığından yararlanmalarına olanak sağlayabilir. Bununla birlikte , operasyonel gerçeklik, Android için iOS'tan önemli ölçüde daha fazla kötü amaçlı yazılım olduğunu göstermektedir .
Bunun birkaç nedeni var. Çok sağlam bir çekirdeğe sahip olsa bile, Android daha popüler olduğu için daha fazla saldırı çekiyor , tıpkı Windows ve Mac döneminde olduğu gibi: Mac'ler savunmasız değildi, aksine Windows'a saldırmak, saldırı hacminin çokluğu nedeniyle daha karlıydı . Bir diğer neden ise Android'in açık yapısı : Root edilebiliyor, Google Play Store dışından uygulama yüklenmesine izin veriyor ve alternatif uygulama mağazaları mevcut . Burada bile, S21sec, App Store'un otomatik olarak daha güvenli olup olmadığını sorguluyor: Gizlilik yoluyla güvenlik, hangi kötü amaçlı yazılımın iOS için tasarlandığını ve hangisinin mağazasına sızdığını bilmeyi zorlaştırıyor.
S21sec raporunun tüm detayları.
Mobil tehditlerin kapsamı

- Baskın kötü amaçlı yazılım: trojan Mobil zararlı yazılımların büyük çoğunluğu (%95'ten fazlası) burada yoğunlaşıyor.
- Bankacılık ve dolandırıcılık: : Mobil bankacılık saldırılarının neredeyse tamamı Android cihazlarpazar payları ve olasılıkları nedeniyle tercih ediliyorlar Yan yükleme.
- Dolandırıcılık ve kimlik avı: kampanyaları kimlik avı, smishing ve sosyal medya dolandırıcılıkları kimlik bilgilerinizi ve verilerinizi arıyor.
- Sızıntılar ve sıfır gün: boşluklar tarafından kaba kuvvet, içeriden gelenler veya güvenlik açıkları sıfırıncı gün bir yamadan önce sömürülen; araçlar telefonunuzun hacklenip hacklenmediğini öğrenin tespitte yardımcı olur.
- IoT ve saldırı yüzeyi: el orkestra telefonu cüzdanlar, ev ve iş yerlerinin birbirine bağlanması riski artırıyor.
iOS ve Android: Tasarım ve İşletim Güvenliği

iOS (kontrollü ekosistem) : Sıkı incelemeye sahip App Store , varsayılan şifreleme , sanal alan , kod imzalama ve Güvenli Bölge, Face ID ve Touch ID gibi özellikler . Ayrıntılı izinler ve uyumlu cihazlara hızlı, eş zamanlı güncelleme dağıtımı . Buna karşılık, kullanıcının özelleştirme seçenekleri daha azdır ve platform kısıtlamaları nedeniyle geleneksel antivirüs yazılımlarının kurulumu zordur .
Android (açıklık ve çeşitlilik) : Geniş bir üretici ekosistemine sahip açık kaynaklı bir platform. Çok katmanlı güvenlik: Google Play Protect , uygulamaları analiz eder, ayrıntılı izinler, tam şifreleme , biyometrik veriler ve Project Mainline gibi girişimler aracılığıyla bileşen güncelleme iyileştirmeleri sunar. Profesyonel alanda ise Android Enterprise (iş profilleri, tamamen yönetilen mod) ve Samsung Knox gibi teknolojiler bulunur . Dezavantajı ise parçalanmadır : Yamalar üreticilere ve operatörlere bağlıdır ve yan yükleme , düzgün yönetilmezse riski artırır.
Her iki sistemde de kullanıcı ve BT kararları çok önemlidir: güncellemeleri etkinleştirmek , izinleri gözden geçirmek , iyi desteğe sahip cihazları seçmek ve bilinmeyen kaynaklardan kaçınmak, riskleri önemli ölçüde azaltır.
Güvenlik açığı yönetimi, sıfır günler ve istismar pazarı
Güvenlik açığı piyasası, iOS ve Android açıklarından benzer fiyatlara ulaşılabildiğini göstererek her iki platformun da hedef alınabilecek potansiyele sahip olduğunu ortaya koymaktadır . Pegasus gibi ticari casus yazılımlarla ilişkili gelişmiş kampanyalar veya Triangulation gibi araştırılan vakalar, sıfır gün açıklarından oluşan bir zincir verildiğinde , bir iPhone'un kullanıcı etkileşimi olmadan ele geçirilebileceğini göstermiştir . Ekosistemin şeffaf olmaması , kullanıcı tespitini engelleyebilirken, Android'de güvenlik telemetrisi ve MDM/EDR çözümlerinin varlığı kurumsal ortamlarda daha fazla görünürlük sağlayabilir .
Hem Apple hem de Google ödül programları yürütüyor ve yamalarla yanıt veriyor, ancak maruz kalma süresi benimseme hızına bağlı : iOS'ta genellikle aynı; Android'de ise destek taahhüdü olan modeller ve Android Enterprise Recommended listesindekiler için daha iyi . Mağaza kontrolleri iyileşmiş olsa da, her iki pazarda da zaman zaman sahte uygulamalar tespit edildi ve bu da dikkatli olma ihtiyacını pekiştiriyor.
Kullanıcılar ve şirketler için iyi uygulamalar
- Yalnızca resmi mağazaları kullanın ve bilinmeyen kaynaklardan gelen kurulumları devre dışı bırakır.
- Uygulamaları kontrol edin: yorumlar, izinler, geliştirici ve davranışlar.
- güncellendi Güvenlik yamaları yayınlanır yayınlanmaz sistem ve uygulamaları güncelleyeceğiz.
- Cihazı yenile desteğiniz tükendiğinde ve ilk adımı attığınızda tam yedekleme.
- Uzaktan silmeyi etkinleştir ve kaybolma veya çalınma durumunda yerinin belirlenmesi.
- Kurumsal politikalardan kaçınmayın: MDM korumalarının bir sebebi vardır.
- Güçlü şifreler ve şifre yöneticisini kullanın; bunları tekrar kullanmaktan kaçının.
- Çok faktörlü kimlik doğrulama ne zaman uygunsa.
- Konfordan çok güvenliğe öncelik verin: daha az sürtünme, daha çok risk.
- VPN ve güvenlik çözümlerini değerlendirin Özellikle Android'de uygulama tarama, kimlik avı önleme ve Wi-Fi koruması açısından güvenilir.
Kurumsal ortamlar ve MDM
iOS'ta, Apple Business Manager ve cihaz izleme , sıfır dokunuşla kayıt, yönetilen Apple Kimlikleri , profil kontrolü ve uyumlu bir güncelleme döngüsünü kolaylaştırır . Android'de ise Android Enterprise , iş profili , tamamen yönetilen mod , sıfır dokunuş/Knox Mobil Kayıt ve önerilen cihazlar kataloğu sunar . Her iki durumda da, MDM politikaları şifreleme , parolalar, kurumsal kapsayıcılar , uygulama kontrolü ve seçici silme gibi BYOD/BYOP modellerinde temel özellikler sağlar.
Her platformun avantajları ve sınırlamaları
Android — Artıları: Hassas gizlilik kontrolleriyle yüksek düzeyde yapılandırılabilir ; daha fazla seçenek ve fiyatlandırma sunan geniş bir ekosistem . Eksileri: Yan yükleme etkinleştirilirse parçalanma ve risk. Öneri: Güvenliği ince ayar yapmaktan çekinmiyorsanız ve garantili desteğe sahip modelleri tercih ediyorsanız idealdir.
iOS — Artıları: tutarlılık, güvenilirlik ve hızlı yamalar; güçlü, kullanıma hazır güvenlik. Eksileri: savunmasız değil , satıcı kararlarına bağlı ve daha az özelleştirme seçeneği sunuyor. Öneri: çok fazla yapılandırma gerektirmeyen, sağlam güvenlik için basit bir seçenek .
Tartışma, güvenlik açığına karşı dayanıklılıkla ilgili değil, risk yönetimiyle ilgili : doğru cihazı seçmek, en iyi uygulamaları uygulamak ve platform araçlarından yararlanmak her şeyi değiştiriyor. Pratikte, iOS ve Android doğru kullanıldığında ve yönetildiğinde çok güvenli olabilir.
